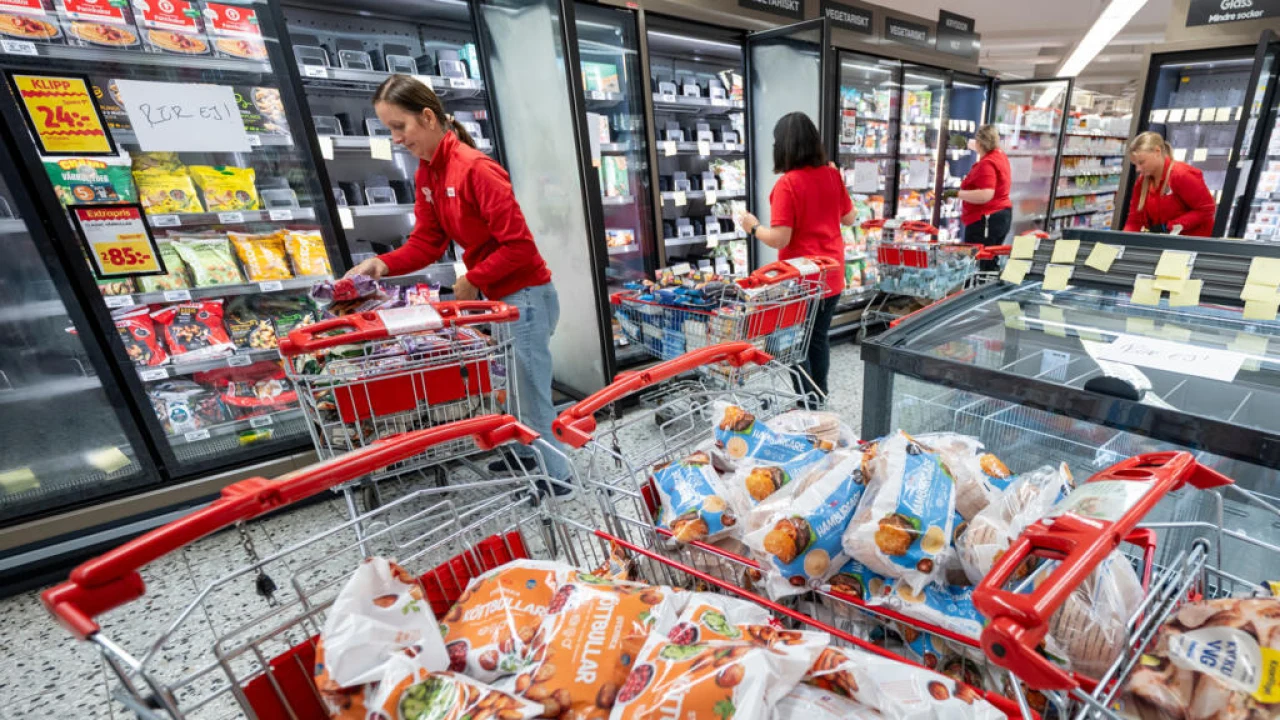
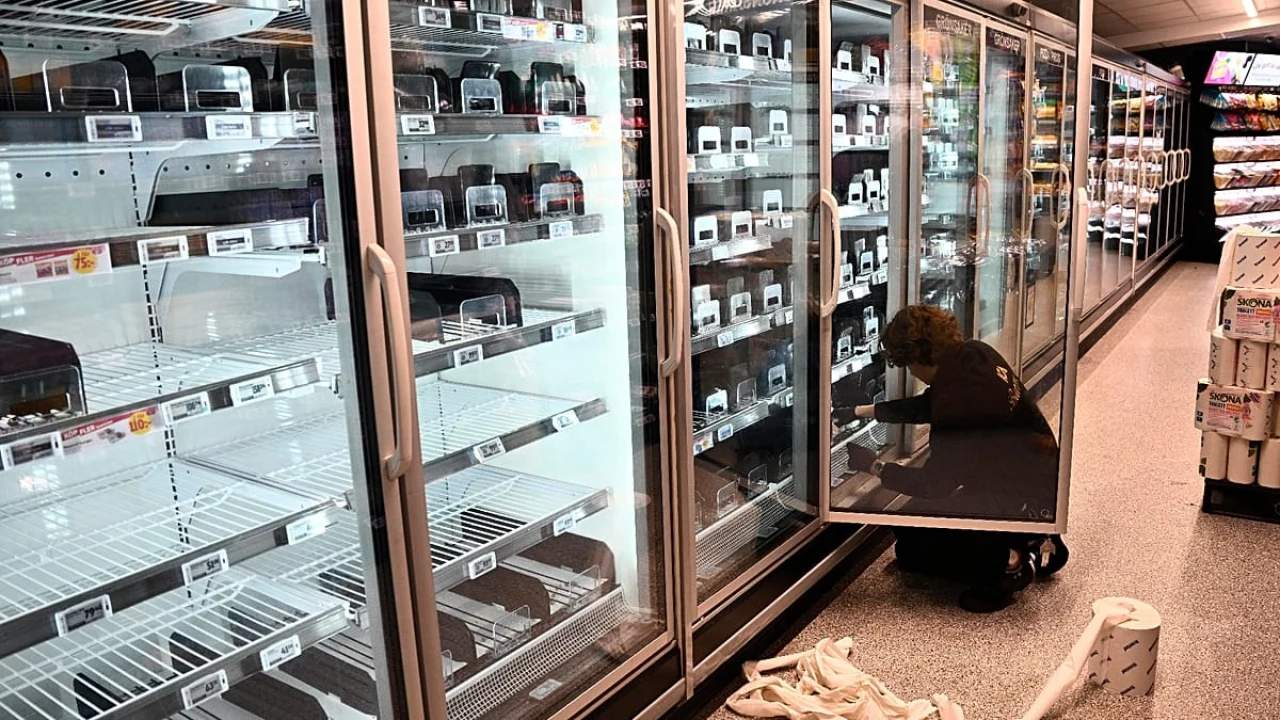
Plusieurs dizaines de supermarchés européens ont été victimes, lundi, d’une cyberattaque dirigée contre leurs installations frigorifiques, après des faits similaires signalés en France, rapporte France 24.
L’attaque ne visait donc pas seulement des outils informatiques classiques : elle concernait les équipements utilisés pour le froid dans les magasins. Cet épisode met en lumière l’exposition des systèmes techniques connectés lorsqu’ils ne bénéficient plus des protections de sécurité nécessaires.
Des équipements anciens pointés du doigt
France 24 attribue notamment cette vulnérabilité à la présence d’équipements parfois anciens, qui ne reçoivent plus de mises à jour de sécurité. Le média évoque également un manque d’anticipation dans la protection de ces installations.
Les mises à jour constituent un élément central de la sécurité numérique : elles peuvent corriger des failles connues dans les logiciels ou les appareils connectés. Lorsqu’elles ne sont plus disponibles, les équipements restent exposés à des vulnérabilités qui peuvent être exploitées.
Des failles qualifiées d’élémentaires
Selon France 24, les auteurs de l’attaque ont exploité des failles élémentaires, sans avoir recours à des procédés particulièrement sophistiqués. Cette précision souligne que la protection des installations frigorifiques repose aussi sur des mesures de sécurité de base, au-delà des seules technologies avancées.
La série d’attaques évoquée concerne ainsi des infrastructures essentielles au fonctionnement quotidien des supermarchés. Elle illustre les risques liés à la connexion d’équipements techniques anciens, lorsque leur maintenance et leur sécurisation ne suivent pas l’évolution des menaces numériques.
Ce que disent les lecteurs
Les contributions les plus récentes apparaissent en premier.
Soyez le premier à commenter
Lancez la discussion : votre avis peut aider d’autres lecteurs à mieux comprendre le sujet.
Écrire le premier commentaire